Ville et bâtiment connectés : solutions IoT et cyber-risques
Mise à jour le 4 octobre 2026
Le déploiement massif de capteurs communicants transforme la gestion immobilière et urbaine, mais cette numérisation expose directement les infrastructures techniques aux intrusions. Les objets connectés représentent 30 % du parc total d’appareils sur les réseaux d’entreprise, créant une surface de vulnérabilité inédite au cœur des bâtiments modernes.
Dans les smart buildings, les objets connectés et les applications sont directement concernés par les cyber-risques, en première ligne lorsqu’ils communiquent, comme le souligne la Smart Buildings Alliance. La recherche de sobriété ne peut faire l’économie d’une protection rigoureuse des canaux de transmission.
Pourquoi la cybersécurité des objets connectés est-elle devenue critique en 2026 ?
L’interconnexion entre la gestion technique des immeubles et les serveurs d’entreprise crée des ponts souvent dépourvus de surveillance adaptée. Les attaques contre les objets connectés ont progressé de 45 % en un an et de 77 % en France sur la même période selon le rapport Zscaler.
Cette recrudescence démontre que les cybercriminels ciblent prioritairement les équipements opérationnels pour contourner les défenses informatiques traditionnelles.
Quelle est l’ampleur de la hausse des cyberattaques ciblant l’IoT et l’OT ?
Le secteur de l’énergie subit une pression sans précédent, enregistrant une hausse de 387 % des attaques IoT/OT en un an d’après le rapport Zscaler ThreatLabz 2026. L’industrie manufacturière et les transports totalisent quant à eux plus de 40 % des incidents de cybersécurité liés aux technologies communicantes.
La multiplication des parcs matériels alimente cette dynamique offensive. IoT Analytics anticipe 39 milliards d’objets connectés mondiaux en 2030, avec une croissance annuelle de 14 %, tandis que Statista prévoit 40,6 milliards de connexions IoT à l’horizon 2034, contre 17,7 milliards en 2024. Sur le plan économique, le marché mondial de l’IoT d’entreprise pesait 269 milliards de dollars en 2023 et devrait atteindre 621 milliards de dollars d’ici 2030.
Pourquoi 98 % du trafic IoT non chiffré fragilise-t-il les entreprises ?
98 % du trafic IoT non chiffré au sein des réseaux d’entreprise expose directement les identifiants et les paramètres de contrôle à l’interception. Palo Alto Networks rapporte que 41 % des attaques contre l’IoT exploitent les vulnérabilités des appareils pour pénétrer les systèmes internes.
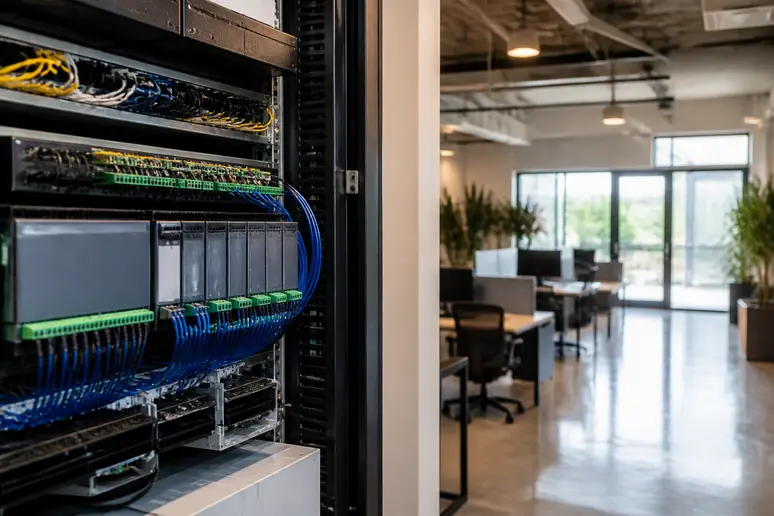
Un capteur de température ou une caméra compromise sert alors de passerelle discrète pour cartographier le réseau et atteindre les bases de données stratégiques.
Comment le smart building et l’IoT répondent-ils aux obligations du décret tertiaire et du décret BACS ?
Le pilotage intelligent des installations techniques génère des gains rapides sans compromettre le confort des usagers. Une réduction de 1 °C sur la température de consigne d’un bâtiment permet de réaliser 7 % de consommation énergétique en moins d’après l’ADEME.
L’optimisation technique de l’exploitation par des solutions actives couplée à l’implication des utilisateurs permet d’atteindre jusqu’à 40 % de consommations énergétiques en moins dans le bâtiment tertiaire.
Objectifs de réduction énergétique et obligations réglementaires () :
| Dispositif / Échéance | Cible réglementaire / Objectif |
|---|---|
| Décret tertiaire (2030) | -40 % de consommation d’énergie finale |
| Décret tertiaire (2040) | -50 % de consommation d’énergie finale |
| Décret tertiaire (2050) | -60 % de consommation d’énergie finale |
| Décret BACS | Installation obligatoire d’une GTB si puissance CVC > 290 kW |
Quels sont les objectifs de réduction énergétique imposés d’ici 2030 ?
Les gestionnaires de parcs immobiliers doivent s’adapter aux échéances légales pour réduire leur empreinte environnementale. L’adoption des outils connectés se structure selon les secteurs : l’industrie manufacturière concentre 22 % des usages, les transports et la logistique 15 %, l’énergie 14 %, la vente au détail 8 % et les bâtiments intelligents 7 %.
Le recours à des capteurs de présence et à des compteurs communicants aide à respecter les paliers d’économies tout en fournissant des indicateurs d’arbitrage fiables.
Dans quels cas le décret BACS rend-il la GTB obligatoire ?
Le décret BACS impose la mise en place d’un système d’automatisation et de contrôle des bâtiments (type GTB) pour tous les bâtiments tertiaires dont le système de chauffage ou climatisation (combiné ou non à la ventilation) a une puissance nominale supérieure à 290 kW.
Ce dispositif centralise la commande des équipements thermiques pour ajuster leur fonctionnement en temps réel et avertir l’exploitant de toute dérive technique.
Quel référentiel technique appliquer pour sécuriser un bâtiment intelligent ?
La convergence entre réseaux bureautiques et installations techniques nécessite un cadre de cyberdéfense méthodique. L’intégration d’automatismes communicants doit suivre des protocoles d’isolation stricts pour neutraliser toute tentative de propagation malveillante.
Une gouvernance technique rigoureuse garantit la pérennité des installations sans créer de points de défaillance majeurs.
Comment fonctionne le modèle en cinq couches inspiré du modèle OSI ?
Le référentiel de cybersécurité pour le smart building conçu par Kardham Digital et WALLIX se fonde sur le modèle OSI et est structuré en cinq couches : sécurité périmétrique, contrôle d’accès, traçage des accès aux données, scan des vulnérabilités et corrélation d’événements.
Cette organisation étanche permet de vérifier chaque flux, d’identifier les comportements anormaux sur un contrôleur CVC et d’isoler les équipements compromis sans interrompre le fonctionnement du reste du site.
Quels sont les principes de la cybersécurité by design dès la conception ?
La sécurité dès la phase d’ingénierie impose de compartimenter les réseaux locaux et d’interdire les passerelles directes vers Internet sans contrôle d’accès renforcé. Les spécifications techniques doivent intégrer le chiffrement des échanges et le renouvellement automatique des certificats de sécurité.
L’exploitant doit également fermer les ports de communication inutilisés et imposer une authentification forte pour chaque intervention de maintenance à distance.
Erreurs concrètes d’intégration IoT : causes et corrections
- Brancher directement la GTB sur le réseau bureautique d’entreprise : cette topologie permet à une infection informatique d’atteindre instantanément les automates thermiques. La correction exige de créer un réseau local virtuel distinct (VLAN) isolé par un pare-feu avec un filtrage strict des adresses IP autorisées.
- Conserver les mots de passe définis par défaut en usine sur les passerelles IoT : cette pratique expose le matériel aux scripts d’attaque automatisés qui scannent les accès standardisés. La solution consiste à imposer des mots de passe robustes et uniques générés avant la mise sous tension de chaque boîtier.
- Déployer des capteurs transmettant leurs flux en texte clair : cette configuration permet l’interception des données d’exploitation et la falsification des consignes de pilotage. La correction passe par l’utilisation systématique de protocoles chiffrés pour toutes les communications de terrain.
- Oublier de référencer l’intégralité des modules connectés dans une base de gestion : cette carence crée des équipements invisibles qui ne reçoivent jamais de correctifs de sécurité. Il convient d’établir un inventaire automatisé exhaustif listant les identifiants matériels et les versions de micrologiciels.
La performance énergétique d’un parc immobilier connecté ne vaut que si l’étanchéité de son réseau opérationnel est garantie dès sa conception.
Foire aux questions sur la gestion connectée des bâtiments
Quels secteurs subissent la plus forte hausse d’attaques ciblant l’IoT et l’OT ?
Le secteur de l’énergie est le plus touché avec une augmentation de 387 % des attaques en un an, suivi par l’industrie manufacturière et les transports qui concentrent plus de 40 % des incidents recensés.
Quelle proportion du parc réseau d’entreprise est occupée par des équipements IoT ?
Les objets connectés représentent 30 % du total des appareils déployés sur les réseaux d’entreprise, rendant leur sécurisation prioritaire pour éviter les compromissions latérales.
Quelle économie immédiate procure un abaissement de la consigne de température ?
Une diminution de 1 °C sur la température de consigne d’un immeuble tertiaire permet de réduire la consommation énergétique de 7 % selon les données établies par l’ADEME.
Quel est le seuil d’obligation d’une GTB selon le décret BACS ?
La mise en place d’un système d’automatisation et de contrôle des bâtiments devient obligatoire lorsque les équipements de chauffage ou de climatisation dépassent une puissance nominale de 290 kW.
Quelles sont les couches du référentiel de sécurité de Kardham Digital et WALLIX ?
Ce référentiel structuré selon le modèle OSI comprend la sécurité périmétrique, le contrôle d’accès, le traçage des accès aux données, le scan des vulnérabilités et la corrélation d’événements.
Cet article est fourni à titre informatif. Les règles et législations évoluent régulièrement : vérifiez toujours les conditions en vigueur auprès des organismes officiels ou d’un conseiller spécialisé.
Sources
Pages consultées pour cet article :